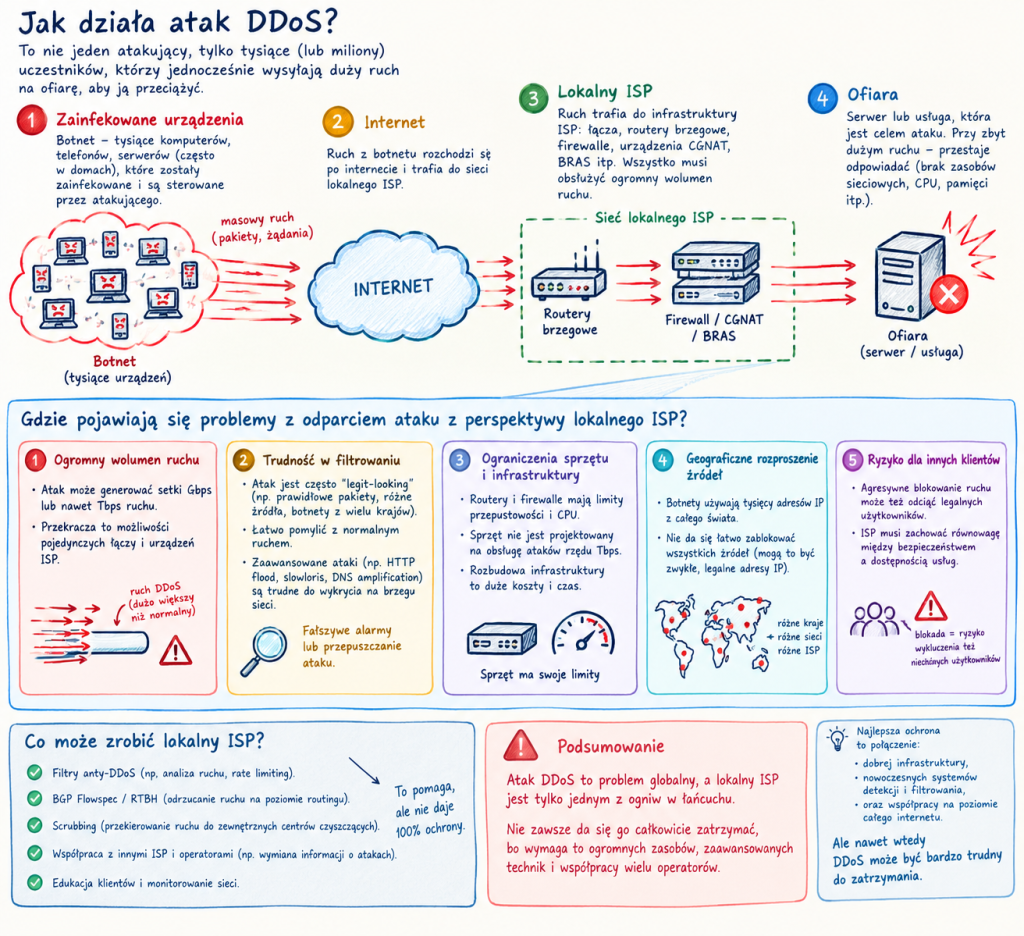
DDoS: co to jest, dlaczego tak trudno mu się przeciwstawić i dlaczego nagle znika Twój internet?
Od kilku miesięcy coraz więcej polskich operatorów internetowych prosi klientów o cierpliwość, tłumacząc: „jesteśmy atakowani”. Efekt? Zwykły użytkownik nie może otworzyć strony, obejrzeć filmu ani zalogować się do banku — nie dlatego, że padło łącze, tylko dlatego, że ktoś zasypuje sieć śmieciami. Jak w rzeczywistości działa atak DDoS, dlaczego jest taki trudny do odparowania i dlaczego to właśnie my odczuwamy brak internetu najsilniej?
Czym tak naprawdę jest atak DDoS?
Nazwa brzmi technicznie, ale idea jest bardzo prosta. Atak DDoS (ang. Distributed Denial of Service — rozproszzone uniemożliwienie dostępu) nie próbuje się włamać do systemu. Próbuje go zatkować.
Wyobraź sobie mały sklepik, do którego codziennie wchodzi kilkunastu klientów. Pewnego poranku wchodzi go tysiąc i wszyscy stoją w bramie, kręcą się między półkami i nie wychodzą. Nikt nic nie kradnie — po prostu nikt już nie może zrobić zakupów. Tak działa DDoS: to ogromna liczba bezużytecznych zapytań i pakietów danych nadsyłanych z tak wielu różnych adresów, że strona www, poczta albo cała siecie operatora zwalnia i przestaje odpowiadać.
Kluczowe jest słowo „rozproszony”. Ruch napływa z tysięcy, a nawet milionów źródeł — ukręconych urządzeń, skompromitowanych routerów, tanich botów — więc nie ma jednej „głowy”, którą można by po prostu zablokować. Co więcej, według raportu firmy Netscout w 2025 roku ponad połowa ataków DDoS miała charakter wielowektorowy: atakujący jednocześnie uderzali w pasmo, liczne połączenia i aplikacje ofiary — z kilku stron naraz.
Gdzie uderza fala?
Mali i średni operatorzy nie są budowani pod taką pogodę — i właśnie dlatego celuje się w nich. Pod koniec lipca Netus, regionalny operator z Małopolski, przyznał klientom, że skala ataku była bezprecedensowa: ruch osiągał około 260 gigabitów na sekundę i ponad 80 milionów pakietów na sekundę. Dla światowego technologicznego giganta byłby to ulewny deszcz. Dla operatora regionalnego to tsunami, które po prostu przerasta jego przepustowość i urządzenia.
Do tego atakujący nie stają w miejscu. Cyberprzestępcy ciągle zmieniają wektor uderzenia, a obrońca musi gonić zmianę w czasie rzeczywistym — analizować ruch, dokładać nowe filtry, przebudowywać konfiguracje sieci pod ostrzałem.
Dlaczego atak DDoS jest taki trudny do odparowania?
Pięć powodów wyjaśnia tę nierówną walkę:
- Atak musi być tylko odrobinę większy niż obrona. Nie musi być gigantyczny w skali świata — wystarczy, że przekroczy możliwości sieci ofiary. 260 Gb/s to dla globalnego operatora mrówka, a dla lokalnego — katastrofa.
- Nie ma jednego źródła do zablokowania. Technicznie rzecz biorąc, ruch „atakowy” wygląda często jak zwykły ruch. Filtrując śmieci, trzeba wciąż przepuszczać prawdziwych klientów.
- Atak jest tani, obrona jest droga. Usługi DDoS „na żądanie” kosztują grosze, a obrońca musi stale opłacać filtry, centra czyszczenia ruchu i poszerzanie sieci — 24 godziny na dobę, latami.
- Logika okupu robi najwięszą krzywdę. W falie ataków w Polsce pojawiały się żądania okupu — tak zwany ransom DDoS (RDoS). Sprawcy najpierw pokazują siłę krótkim atakiem demonstracyjnym, a potem żądają zapłaty. Suma bywa skromna — w jednym z głośnych przypadków około 32 tys. zł — przy ogromnych kosztach postoju, więc małe firmy płacą. A płacąc nie mają gwarancji, że ataki ustaną; ofiary bywają atakowane ponownie.
- Trudno udowodnić, kto stoi za atakiem. Infrastruktura stojąca za niedawnymi atakami biegła przez serwery w różnych zakątkach świata (m.in. w Azji), a niekoniecznie tam, gdzie siedział zleceniodawca. W Polsce utrudnianie pracy systemu komputerowego jest przestępstwem (art. 268a Kodeksu karnego — kara do 3 lat więzienia, a przy poważnej szkodzie majątkowej nawet do 5 lat), ale jednoznaczne ustalenie sprawcy jest niezwykle trudne, a odstraszające — jeszcze trudniejsze.
Dlaczego to właśnie Ty czujesz brak internetu?
Bo gdy DDoS trafia w operatora, nie usuwa on jedynie strony internetowej. Wypełnia magistrale i urządzenia rdzeniowe, przez które przechodzi wszystko: strony www, poczta, połączenia VoIP, aktualizacje dekoderów, logowanie do banku.
W praktyce oznacza to dla użytkownika dokładnie to samo co „wyłączony internet” — tylko że przez przepelnienie, nie przez przerwanie połączenia:
- strony się nie otwierają albo kręcą się w nieskończoność — trasa do reszty sieci jest zapchana śmieciami;
- streamowanie buforuje, rozmowy wideo się zacinają, gry się opóźniają — nawet Twój prawdziwy ruch jest odcinany od przepustowości;
- poczta i logowanie przestają działać, bo serwery mailowe i uwierzytelniające są przygniecione falą.
A ponieważ atak może trwać dniami, a operator w międzyczasie musi przestawiać filtry w biegu, użytkownik często widzi to jako serie utrudnień: czasem idzie, czasem nie — i co pewien czas operator musi napisać: „pracujemy, ale nadal jesteśmy atakowani”.
Dlaczego to właśnie lokalni operatorzy?
Polska ma jeden z najbardziej rozproszonych rynków ISP w Europie: dziesiątki małych, niezależnych operatorów rywalizują z dużymi grupami telekomunikacyjnymi ceną, jakością i elastycznością wobec lokalnej społeczności. Ofiary i eksperci zwracają uwagę, że mali operatorzy są atakowani głównie z powodów okazjonalnych, nie strategicznych: ktoś chce okupu, ktoś chce, by konkurent zniknął w krytycznym momencie, ktoś działa z pobudek ideologicznych (hacktywizm), a ktoś po prostu testuje tani, dostępny wszędzie narzędzie ataku. Bywa też, że DDoS pełni rolę zasłony dymnej, podczas gdy atakujący gdzie indziej kradnie hasła albo dane.
Jak to ujął jeden z prezesów: „is fecit, cui prodest” — zrobił to ten, komu to na rękę. Jeśli lokalni operatorzy zaczną odchodzić jeden po drugim, konkurencja na rynku osłabnie — a ceny wzrosną, a wybór zmaleje.
Zapiszmy
Atak DDoS działa, ponieważ zmienia wysiłek na przepustowość: atakujący za ułamek kosztu rzuca falę szumu, a obrońca musi stale utrzymywać tamę wystarczająco mocną, żeby ją zatrzymać. Regionalni operatorzy mają najcieńsze mury i najmniej zasobów w całym łańcuchu — i to jest dokładnie w tym momencie, gdy ich mury się ugina, płacisz Ty: zaciętym filmem wieczorem, utrudnioną skrzynką mailową i nie działającym logowaniem.
Źródło: Artykuł został przygotowany na podstawie materiału: Marek Jaślan, „Kto i dlaczego nęka lokalnych operatorów atakiem DDoS?”, TELKO.in, 31 sierpnia 2026 r., https://www.telko.in/kto-i-dlaczego-neka-lokalnych-operatorow-atakiem-ddos (statystyki cytowane w tekście, np. z raportu Netscout za 2025 r., podane są za źródłowym artykułem).